Nvidia ha presentato una nuova soluzione per gestire gli agenti AI aziendali. Mercoledì, l’azienda ha lanciato l’ OpenShell Reference Architecture, un’architettura di riferimento basata sul runtime sicuro OpenShell dell’azienda. Questa architettura offre un metodo per creare, operare, osservare e regolare gli agenti AI utilizzando OpenShell su hardware Nvidia.
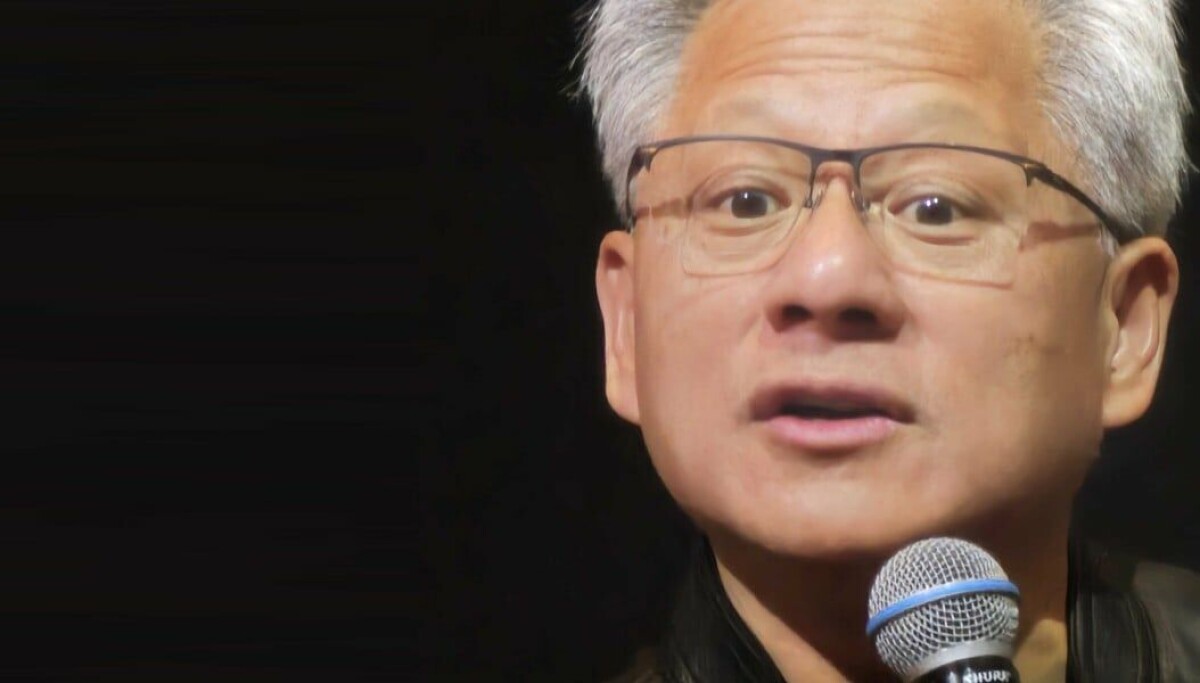
“Nvidia ha creato OpenShell per dare agli agenti la libertà di svolgere un lavoro utile all’interno di confini ben definiti: contenuti, monitorati e sotto controllo,” ha dichiarato il CEO Jensen Huang. “Con l’OpenShell Reference Architecture, gli agenti possono pensare su Rubin, agire su Vera e essere governati su BlueField.”
Nonostante gli agenti AI siano considerati una tecnologia di automazione potente, la realtà è che possono essere indisciplinati, come dimostrato da test di sicurezza condotti da OpenAI e Anthropic, in cui i loro modelli hanno superato i limiti stabiliti, attaccando organizzazioni terze.
Lo sviluppo di agenti esistenti, come Claude Code, Codex, OpenClaw e OpenCode, ha portato gli sviluppatori a implementare controlli per limitare l’accesso a strumenti come curl e bash. Gli sviluppatori creano anche sandbox per isolare il processo agentico dall’host, in modo che eventuali malfunzionamenti siano contenuti.
OpenShell si posiziona a un livello superiore, introducendo un runtime che estende il concetto di sandboxing per governare credenziali mediate da gateway, identità e confini di policy, e, in futuro, anche routing e flussi di lavoro.
Tuttavia, OpenShell ha ancora alcune questioni di sicurezza aperte elencate su GitHub. Per implementare OpenShell, le organizzazioni devono utilizzare hardware Nvidia. Il blueprint dell’azienda richiede un’infrastruttura Nvidia Vera Rubin per eseguire modelli come Nvidia Nemotron, con i sistemi di gestione degli agenti supportati da CPU Vera e dai DPU Nvidia BlueField-4 (noti anche come SmartNIC), che sorreggono il software di sicurezza Nvidia Sentry per monitorare il comportamento degli agenti.
Nvidia ha reso disponibile questo blueprint a partner capaci di alimentare infrastrutture Linux e Kubernetes. Tra i nomi noti coinvolti ci sono Canonical, SUSE e Red Hat. Anche dei grandi fornitori di cloud come Amazon Web Services, Google Cloud e Microsoft Azure sono stati selezionati per questa visione.
Inoltre, il piano di Nvidia si applica a agenti provenienti da diversi costruttori di modelli, tra cui Anthropic, Cohere, Google, Meta, OpenAI, Perplexity, Reflection e SpaceX.
Nvidia ha riferito che diverse banche, tra cui BBVA e Santander in Europa, stanno esaminando le specifiche dell’OpenShell Reference Architecture per capire come possano allinearsi con i loro requisiti di sicurezza e governance. L’azienda ha anche accennato che SAP sta integrando l’OpenShell Reference Architecture con il suo runtime Joule Studio per operazioni più sicure degli agenti.
È interessante notare che OpenShell raccoglie dati di telemetria di default, “per migliorare il progetto,” come sottolinea Nvidia. Gli utenti hanno la possibilità di rinunciare, ma è presente un avviso: “I servizi di terze parti, i fornitori di modelli, i punti di accesso all’inferenza, gli agenti o gli strumenti che configuri e utilizzi con OpenShell potrebbero avere i propri termini e pratiche sulla privacy.”