ICANN, l’organizzazione internazionale che gestisce i domini di primo livello e i protocolli legati a Internet, ha avviato dei test su nuovi schemi di autenticazione per consentire alle forze dell’ordine di richiedere informazioni non pubbliche contenute nei registri WHOIS. Questa mossa si propone di affrontare situazioni di emergenza, come minacce alla vita, alla sicurezza delle infrastrutture critiche o situazioni di sfruttamento di minori.
Tradizionalmente, i registri WHOIS fornivano dati pubblici sui titolari dei domini. Tuttavia, con l’entrata in vigore di normative come il GDPR, molte informazioni sono state rese private, complicando il lavoro delle autorità che necessitano di contattare i titolari di domini per casi di abusi, come l’hosting di malware o phishing.
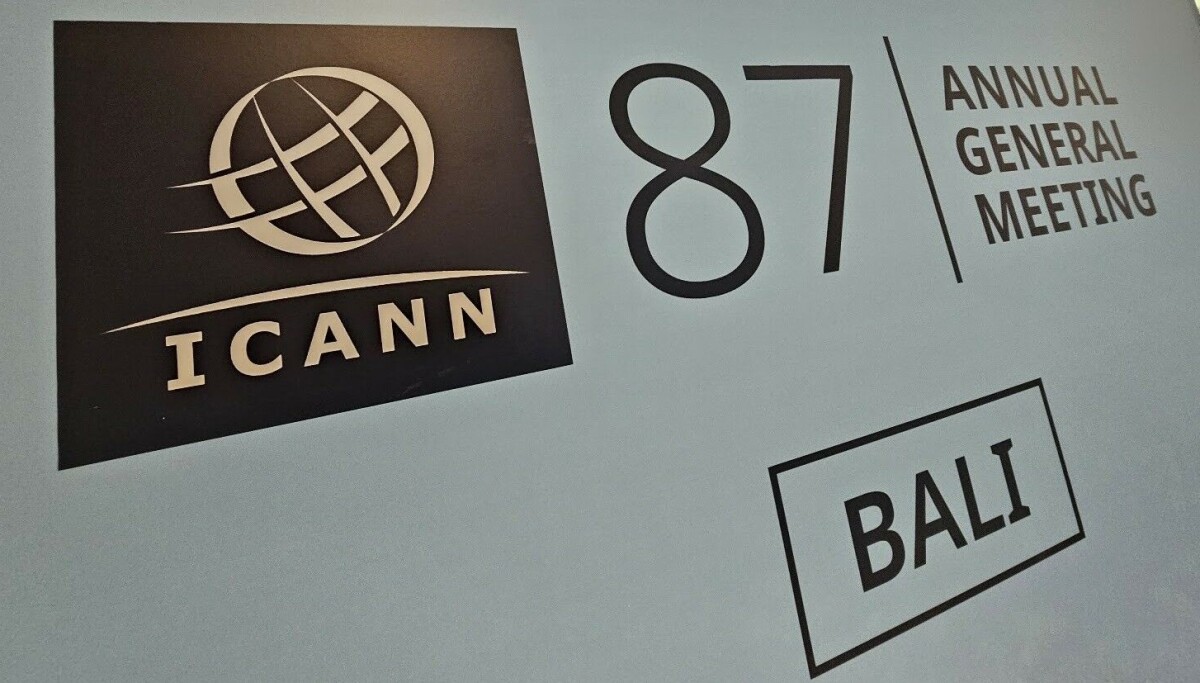
ICANN ha stabilito che giustificano richieste urgenti di accesso ai dati WHOIS situazioni di “minaccia imminente alla vita, gravi lesioni corporee, alle infrastrutture critiche o di sfruttamento di minori”. Per far fronte a queste necessità, l’organizzazione ha creato un Gruppo di Lavoro sui Meccanismi di Autenticazione per le Agenzie di Polizia, che ha presentato i propri progressi durante l’annuale riunione di ICANN a Bali, Indonesia.
È comprensibile che alcune voci sollevino preoccupazioni riguardo a possibili richieste inappropriate da parte delle forze dell’ordine. Tuttavia, ci sono diversi elementi che potrebbero mitigare tali timori. Tra questi, il supporto espresso durante la sessione da rappresentanti di noti registratori come Namecheap e Verisign, che hanno mostrato sostegno per la proposta. Inoltre, i lavori del Gruppo di Lavoro sono principalmente di natura tecnica; una volta sviluppato un meccanismo per la gestione delle richieste, altri gruppi all’interno di ICANN si occuperanno di definire le politiche e le modalità di utilizzo accettabili.
La soluzione proposta
Attualmente, ICANN sta considerando di utilizzare il Security Assertion Markup Language (SAML), un protocollo di autenticazione, per consentire agli utenti autenticati delle forze dell’ordine di accedere al servizio di Richiesta Dati di Registrazione (RDRS) e inoltrare richieste per accedere alle informazioni non pubbliche di WHOIS. Questo approccio è già in fase di test con l’FBI e Interpol, ma l’organizzazione è aperta ad altre soluzioni di autenticazione per permettere l’accesso ad altre agenzie.
Le richieste formulate attraverso il RDRS verranno inoltrate al registratore che ha venduto il dominio, il quale avrà 24 ore per valutare la richiesta, o fino a 72 ore per query più complesse. Qualora i registratori ritengano che una richiesta non soddisfi il criterio di urgenza, potranno negarla.
Ci sono preoccupazioni che grandi agenzie, come l’FBI, possano inondare il RDRS con richieste da parte di migliaia di agenti, sovraccaricando i registri di dominio. Per ovviare a questo problema, ICANN prevede che le agenzie di polizia nominino un numero limitato di persone autorizzate a fare richieste, implementando una gestione delle autorizzazioni attraverso un token condiviso durante le fasi di autenticazione SAML. Il contenuto di questo token verrà ulteriormente definito dal Gruppo di Lavoro in future discussioni.
Un altro punto da considerare è la tutela dell’identità degli agenti di polizia che presenteranno richieste tramite RDRS; ICANN è consapevole che potrebbero diventare bersagli di molestie (o peggio) se le loro richieste contenessero informazioni personali come indirizzi email.