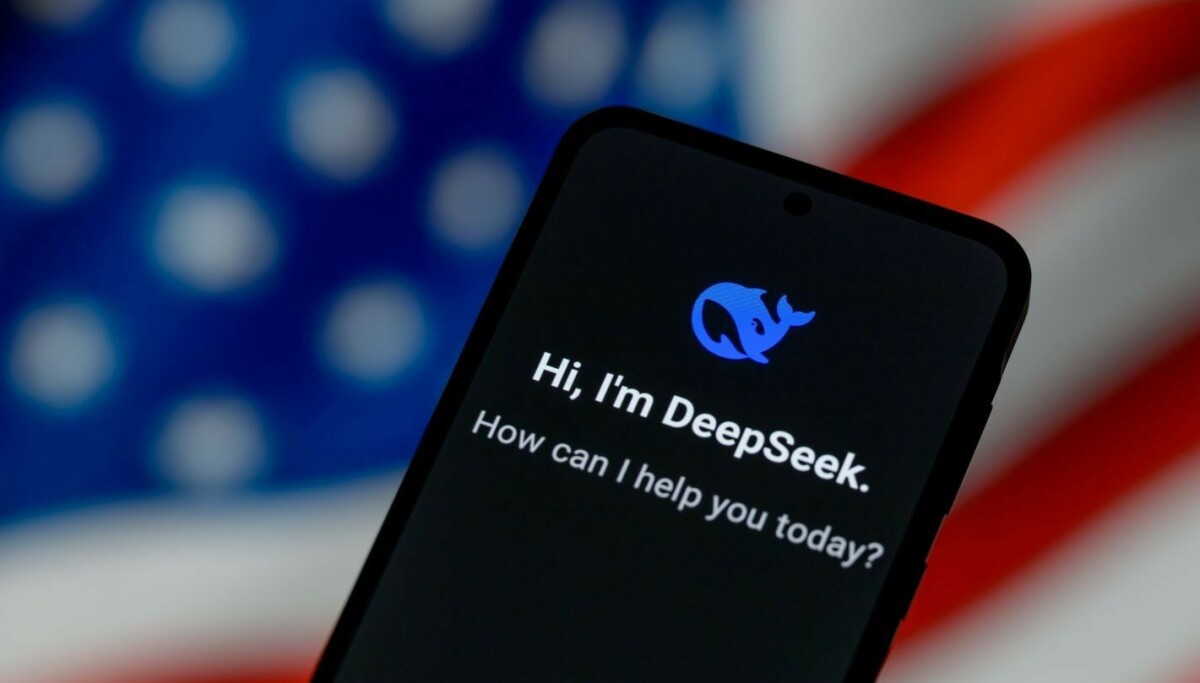
Lunedì, il Dipartimento della Sicurezza Nazionale degli Stati Uniti ha emanato un’ordinanza che proibisce l’utilizzo dei prodotti tecnologici del laboratorio di intelligenza artificiale cinese DeepSeek da parte delle agenzie federali civili, richiedendo inoltre la rimozione di eventuali implementazioni già esistenti.
L’ordinanza, disponibile in formato PDF, è piuttosto ampia e impone alle agenzie di abbandonare “tutti i prodotti DeepSeek e quelli dei suoi affiliati, così come i prodotti e servizi di terze parti sviluppati utilizzando implementazioni DeepSeek”.
Tuttavia, ottemperare a queste disposizioni potrebbe risultare complicato, poiché non è chiaro quali prodotti e servizi di terze parti siano stati realizzati utilizzando la tecnologia di DeepSeek. Inoltre, non è specificato se “sviluppati utilizzando” si riferisca alla fornitura di accesso continuo ai modelli DeepSeek tramite API o se riguardi semplicemente qualsiasi applicazione che ha utilizzato DeepSeek come supporto per la codifica.
Rimane inoltre irrisolta la questione dei gateway di intelligenza artificiale. Servizi come OpenRouter e Vercel AI Gateway offrono accesso ai modelli di DeepSeek tramite API, e chi utilizza tali servizi potrebbe trovarsi a utilizzare modelli DeepSeek senza nemmeno rendersene conto.
Un portavoce del DHS non ha fornito immediatamente commenti in merito.
Funzionari statunitensi valutano la possibilità di un divieto su DeepSeek sin dalla pubblicazione del modello DeepSeek-R1, avvenuta all’inizio del 2025. Il 6 febbraio 2025, i rappresentanti americani Darin LaHood e Josh Gottheimer hanno presentato il “No DeepSeek on Government Devices Act”, definendo DeepSeek una minaccia per la sicurezza nazionale, poiché i suoi modelli di IA sarebbero in grado di raccogliere dati sui cittadini americani per fornirli al governo cinese. Sebbene il disegno di legge non sia mai andato oltre la commissione, diverse agenzie governative hanno proseguito nella propria line di azione.
La comunità della difesa e i legislatori statunitensi hanno già escluso DeepSeek. L’Agenzia per i Sistemi Informativi della Difesa (DISA) ha iniziato a bloccare DeepSeek sulle reti IT del Pentagono già a gennaio 2025. Anche la Marina degli Stati Uniti, la NASA e la Camera dei Rappresentanti degli Stati Uniti hanno preso misure simili, così come vari stati americani.
Sebbene l’annuncio del DHS abbia impiegato tempo ad arrivare alle agenzie civili, la sua tempistica potrebbe avvantaggiare le aziende di intelligenza artificiale americane, come Anthropic, che sperano di andare pubbliche a breve. Infatti, nella necessità di abbandonare i modelli di DeepSeek, i rami governativi potrebbero trovarsi obbligati a pagare i prezzi stabiliti dai produttori statunitensi di modelli favorevoli, dato che i modelli a peso aperto rappresentano una concorrenza diretta.
Preoccupazioni inerenti alla sicurezza e alla privacy dell’app mobile di DeepSeek erano già emerse poco dopo il lancio di DeepSeek-R1. Vari rapporti pubblicati nei mesi successivi hanno segnalato preoccupazioni simili relative all’app per Android e iOS, come le perdite di informazioni in chiaro e collegamenti a server gestiti da aziende tecnologiche cinesi.
Tuttavia, queste problematiche riguardano principalmente la sicurezza mobile, un problema comune tra molte app, specialmente quelle che integrano kit di sviluppo pubblicitario di aziende estere. Non affrontano infatti i rischi aggiuntivi legati alla raccolta di informazioni sensibili da parte di agenti di intelligenza artificiale.
Katie Moussouris, fondatrice e CEO di Luta Security, ha affermato che sebbene ci siano motivi legittimi di sicurezza nazionale per tenere al di fuori dei sistemi governativi l’app e i server di DeepSeek, la formulazione di quest’ordinanza potrebbe risultare troppo ampia e poco pratica. “Bandire l’app e l’API di DeepSeek è fattibile,” ha dichiarato Moussouris. “Il problema è il divieto sulle ‘prodotti e servizi di terze parti sviluppati utilizzando implementazioni DeepSeek’. L’ordinanza non chiarisce cosa significhi ‘sviluppati utilizzando’. Potenzialmente potrebbe includere qualsiasi modello derivato da DeepSeek e, ancor più importante, qualsiasi software di cui gli sviluppatori abbiano usato DeepSeek per scrivere o testare codice. Non esiste un modo pratico per verificare ciò.”
Moussouris ha anche criticato la vastità dell’ordinanza, evidenziando che l’applicazione delle regole ai modelli di DeepSeek ospitati negli Stati Uniti potrebbe andare oltre il necessario. “I rischi citati dall’ordinanza riguardano principalmente i dati che fluiscono verso i server di DeepSeek in Cina, la sua raccolta dati e la sua app,” ha spiegato. “L’hosting negli Stati Uniti evita la maggior parte di questi problemi.” Inoltre, l’ordinanza menziona solo la possibilità che il modello possa contenere malware o vulnerabilità, un problema che è comune a tutti i software.