Un episodio curioso legato alla gestione della sicurezza cyber si è verificato in una scuola del Regno Unito, dove un membro dello staff si è rifiutato di cambiare password perché dichiarava che tutti già la conoscevano. Questo è emerso durante le rilevazioni condotte da un nuovo responsabile IT, identificato come “Daniel”.
Nel 2020, Daniel è stato assunto per sostituire un dipartimento IT già compromesso, e ha scoperto una grave vulnerabilità nelle pratiche di sicurezza della scuola. La situazione precedente era stata caratterizzata da un attacco ransomware che aveva messo offline l’intero sistema per tre mesi, costringendo la scuola a ripristinare una rete da un backup molto datato.
All’epoca del suo arrivo, le password degli utenti erano sostanzialmente inefficaci: policy di sole sei lettere, senza complessità e senza obbligo di cambio. Gli utenti non erano stati costretti a cambiarle nemmeno dopo l’attacco ransomware. Così, Daniel ha proposto un nuovo sistema di password più sicuro, che è stato approvato dal preside.
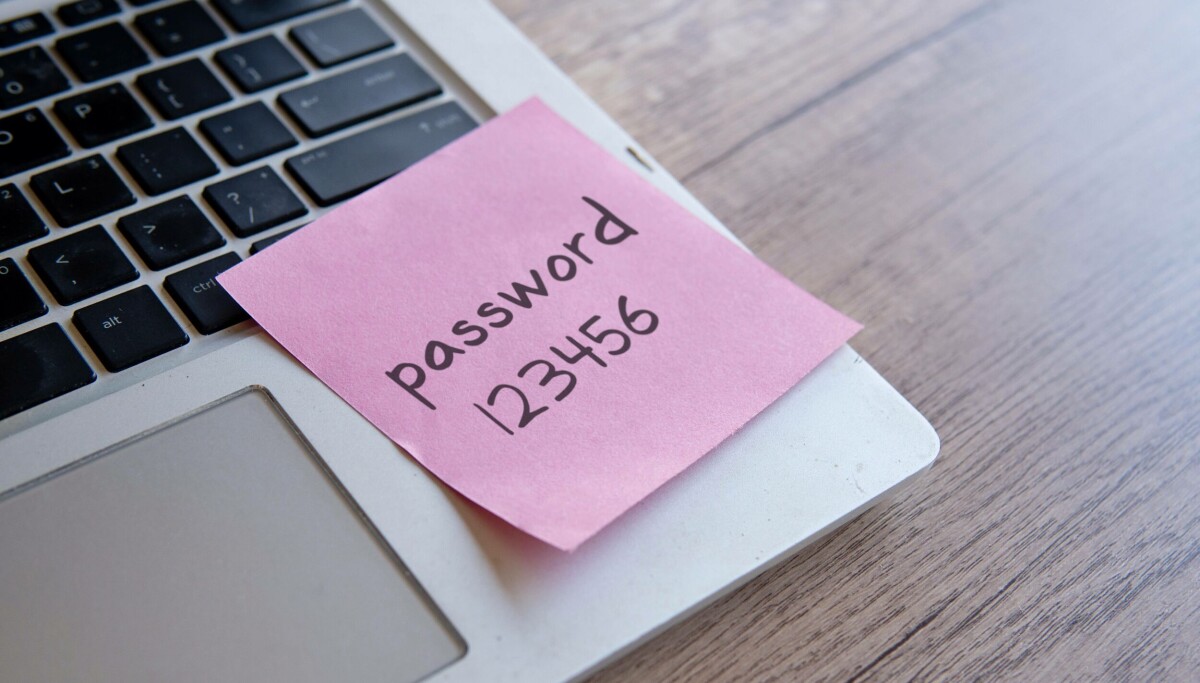
Tuttavia, al momento di implementare il cambiamento, Daniel ha dovuto affrontare una serie di resistenze. La data manager della scuola, con una ferma convinzione, ha affermato di utilizzare la stessa password dal 1998 e giustificava la sua scelta dicendo che “tutti ne erano a conoscenza”, permettendo così ad altri di accedere al suo account in caso di assenza. La password in questione era “letmein”, e sorprendentemente, la manager l’aveva addirittura scritta su un pezzo di carta attaccato alla scrivania.
La situazione è degenerata con ulteriori lamentele da parte del personale. Alla fine, il preside ha deciso di gestire direttamente tutte le richieste di cambiamento password, affrontando l’unico nuovo responsabile IT per ordinargli di annullare la nuova policy. Nonostante la resistenza, Daniel è riuscito a ottenere per iscritto la richiesta del preside, una strategia che alla fine si è rivelata vincente.
Tre mesi dopo, il preside ha lasciato il suo incarico e una nuova organizzazione no-profit ha preso in gestione la scuola. I nuovi dirigenti hanno concordato sulla necessità di applicare il cambiamento della password, ma la data manager ha continuato a opporsi, optando infine per un’uscita anticipata piuttosto che adattarsi ai nuovi sistemi e abbandonare le sue storiche abitudini.
Questo caso evidenzia l’importanza della sicurezza informatica e della formazione degli utenti, sottolineando come persino le resistenze più radicate possano ostacolare un’efficace gestione della sicurezza in ambito scolastico.