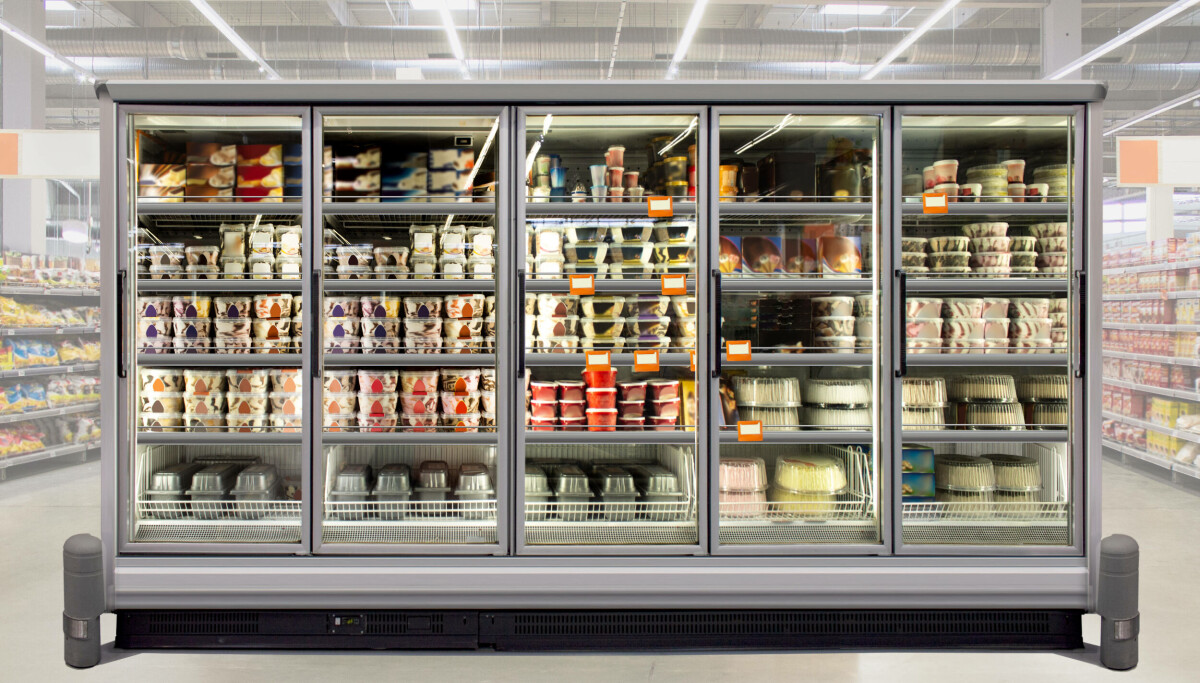
Ricercatori di sicurezza hanno lanciato un allerta su vulnerabilità sfruttabili nei controller di refrigerazione mesi prima che attacchi informatici colpissero centinaia di supermercati francesi. Nella notte di domenica scorsa, criminali ignoti hanno attaccato migliaia di dispositivi, aumentando la temperatura fino a 50°C, danneggiando gli alimenti e causando incendi in quasi 700 supermercati del paese.
Nel frattempo, l’agenzia nazionale per la cybersecurity francese, ANSSI, ha avvertito di compromissioni diffuse legate a controller di refrigerazione Danfoss, estendendo l’allerta anche a sistemi del marchio Copeland e Dixell. Molti dei dispositivi compromessi erano accessibili su internet e molti non ricevevano più aggiornamenti software o di sicurezza, con firmware obsoleto.
Danfoss non ha ancora fornito un commento ufficiale, mentre Copeland ha dichiarato: “Riconosciamo la vulnerabilità identificata in una generazione di controller ormai fuori produzione. Proteggere le operazioni dei nostri clienti è sempre stata una nostra priorità. Stiamo attualmente collaborando con i clienti colpiti per mitigare il rischio e continueremo a supportarli nel rafforzare la cybersecurity attraverso prodotti supportati, software attuale e pratiche raccomandate dal settore.”
La società di sicurezza per la tecnologia operativa (OT) Claroty aveva avvisato sulle fragilità di questi dispositivi già nel mese di agosto, sottolineando che i pirati informatici avrebbero potuto “congelare il controller” e “scongelare il cibo”. I ricercatori avevano pubblicato dettagli su diverse vulnerabilità, tra cui bypass di autenticazione e difetti nell’esecuzione di comandi di sistema, che coinvolgevano i controller Danfoss AK-SM 800A e i controller Copeland XWEB.
“Ciò che rende questo incidente particolarmente sorprendente è la tempistica”
Ancor prima, la Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti aveva pubblicato avvisi riguardanti le vulnerabilità riscontrate nei controller di entrambi i marchi. A febbraio, la CISA aveva dichiarato che quasi due dozzine di CVE nei controller Copeland XWEB e XWEB Pro avrebbero potuto essere sfruttate per “consentire a un attaccante di bypassare l’autenticazione, causare una condizione di negazione del servizio, corrompere la memoria e eseguire codice arbitrario”.
In un avviso di maggio 2025, aggiornato in agosto 2025, la CISA ha pubblicato un avviso simile riguardante i difettosi dispositivi Danfoss AK-SM 8xxA.
“Ciò che rende questo incidente particolarmente sorprendente è la tempistica,” ha dichiarato Tiago Henriques, Chief Underwriting Officer presso il fornitore di assicurazioni cyber Coalition. Il hack nei supermercati francesi è avvenuto due mesi dopo la pubblicazione della ricerca di Team82 e il rilascio di un aggiornamento firmware (R4.3.1) da parte di Danfoss per mitigare le vulnerabilità.
‘Esposizione critica’ continua
“Tuttavia, nonostante la disponibilità di queste patch, la scansione di Coalition ha identificato un’esposizione critica a queste minacce anche nei mesi successivi,” ha aggiunto Henriques. Tra il 7 settembre e il 6 ottobre, i sensori di Coalition hanno identificato 1.506 indirizzi IP unici ancora esposti pubblicamente a un pannello di amministrazione web-accessibile di Danfoss StoreView, di cui 820 – ovvero il 54% – erano associati a reti francesi.
“Le nostre scansioni hanno conteggiato almeno 2.624 controller di refrigerazione dei marchi citati con una pagina di accesso aperta su internet: 1.506 Danfoss StoreView e 1.119 XWEB,” ha aggiunto, notando che un IP gestisce entrambi i tipi di controller.
È importante chiarire che ciò non significa che tutti questi controller fossero vulnerabili, ma piuttosto che erano esposti su internet.
Anche dopo gli attacchi informatici, secondo il conteggio del fornitore di assicurazioni, 618 dispositivi Danfoss rimangono connessi a internet. Di questi, 206 sono collegati a reti francesi, 50 negli Stati Uniti e due nel Regno Unito.
“Un dispositivo non aggiornato con un pannello di amministrazione accessibile via web può fungere da importante punto d’ingresso per gli attaccanti digitali,” ha detto Henriques. “Il messaggio è chiaro: il rischio digitale si estende ben oltre i workstation e i server email.”
I criminali stanno mirando anche a dispositivi industriali e OT connessi a internet. “Identificare questi punti di accesso esposti prima che vengano attaccati può contribuire a mantenere la continuità aziendale,” ha concluso Henriques.
I leader della cybersecurity OT chiedono una direttiva CISA
Negli Stati Uniti, un gruppo di fornitori di cybersecurity e tecnologia OT ha intensificato le richieste di protezioni più forti per il settore alimentare e agricolo. Gli attacchi informatici francesi “sono un altro chiaro promemoria dell’importanza di implementare misure di cybersecurity di base per migliorare la cybersecurity operativa,” ha dichiarato in un comunicato l’Operational Technology Cybersecurity Coalition (OTCC).
A inizio mese, il gruppo – i cui membri includono Claroty, Forescout, Honeywell e Schneider Electric – ha chiesto alla CISA di emettere una direttiva operativa vincolante per migliorare la cybersecurity OT all’interno del governo federale. L’OTCC ha ribadito questa richiesta mercoledì, suggerendo che il Dipartimento dell’Agricoltura degli Stati Uniti potrebbe incoraggiare le organizzazioni nel settore alimentare e agricolo a implementare le migliori pratiche di cybersecurity.
“Sebbene non siano stati segnalati incidenti negli Stati Uniti, gli attori malintenzionati stanno indubbiamente osservando questo incidente come un possibile vettore d’attacco da utilizzare qui,” si legge nella dichiarazione. “Non possiamo aspettare che ciò accada.”