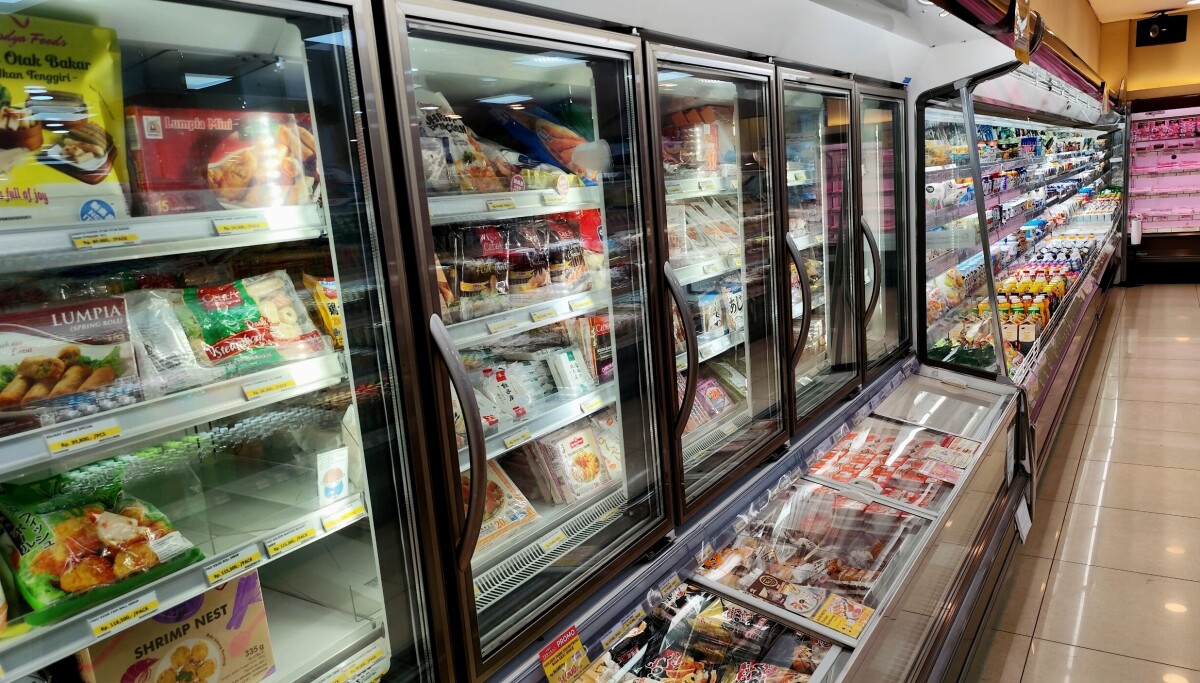
La notte scorsa, un gruppo di criminali informatici ha compromesso migliaia di sistemi di refrigerazione controllati da remoto in oltre centinaia di supermercati francesi, causando un aumento delle temperature, il degrado degli alimenti e persino incendi. Questo attacco fa parte di una tendenza crescente che mira a colpire sistemi fisici con conseguenze tangibili nella vita reale.
Solo pochi mesi fa, un attacco ransomware ha paralizzato i sistemi di gestione degli edifici in un ospedale canadese, influenzando il controllo degli accessi alle porte, la monitorizzazione degli HVAC e l’emissione delle schede identificative per il personale. Tre anni fa, attacchi informatici hanno colpito casinò di Las Vegas, spegnendo le macchine da gioco e impedendo il funzionamento di sportelli bancomat, bloccando gli ospiti nelle loro stanze quando le chiavi elettroniche hanno smesso di funzionare.
Non tutte le intrusioni digitali si limitano alla sfera virtuale; i criminali non hanno bisogno di crittografare file o rubare dati per creare caos. Colpire i sistemi fisici di solito comporta conseguenze più gravi e aumenta la pressione sui dirigenti affinché accettino le richieste di estorsione.
“C’era una situazione in cui un cliente si rifiutava di pagare, e così l’attaccante ha pensato: ‘Divertitevi a entrare nei vostri uffici’ e ha bloccato tutti fuori”, ha dichiarato Tim Beasley, consulente senior per la risposta agli incidenti di Semperis, a The Register. Beasley non rivela il nome del cliente, ma racconta che l’intervento è stato così critico che la polizia ha dovuto rompere vetri per permettere al personale di rientrare.
In un rapporto recente di Armis Labs, è emersa un’aumentata evidenza che gli attaccanti ransomware sfruttano conseguenze fisiche come leva nelle loro intrusioni. “Oggi i sistemi di automazione degli edifici (BAS) operano all’incrocio tra i mondi IT e OT, creando un’esposizione senza precedenti”, si legge nel rapporto.
Ransomware con conseguenze fisiche
I sistemi di automazione degli edifici (BAS) sono sistemi critici che controllano e monitorano HVAC, illuminazione, consumo energetico e uso dell’acqua. Supervisano anche lettori di badge, serrature delle porte, telecamere di sorveglianza, pannelli di controllo degli allarmi antincendio e altre attrezzature di sicurezza fisica. Questi sistemi rappresentano obiettivi molto attraenti per gli operatori di ransomware in cerca di metodi ad alta pressione per estorcere organizzazioni a pagamenti multimilionari.
Secondo Armis Labs, il 73% delle organizzazioni possiede BAS che sono stati utilizzati in attacchi ransomware, e questa stessa percentuale ha vulnerabilità note in almeno uno dei loro sistemi di automazione degli edifici. Inoltre, il 91% dei BAS comunica tramite protocolli insicuri, ampliando ulteriormente la superficie di attacco per i criminali informatici.
“La cosa principale che osserviamo in qualsiasi attacco ai sistemi di gestione degli edifici o ai sistemi fisici è che sono ottimi posti per gli attori della minaccia per nascondersi”, ha affermato Michael Freeman, direttore della ricerca sulle minacce di ServiceNow. “È più facile comprometterli e più facile nascondersi in essi”.
I BAS e l’operational technology (OT) in generale hanno meno controlli di sicurezza rispetto ai sistemi IT. La maggior parte richiede un funzionamento continuo, rendendo più difficile applicare patch o anche scansionare vulnerabilità e configurazioni errate, poiché ciò potrebbe causare interruzioni.
“Un caso specifico, contro una grande istituzione finanziaria, ha visto gli attaccanti mantenersi sotto traccia compromettendo i loro sistemi BMS, per poi spostarsi nell’ambiente IT”, ha raccontato Freeman.
L’IA entra in gioco
Come confermano diversi esperti di sicurezza, la sicurezza attraverso l’oscurità è morta. Non solo l’IA rende più facile per gli attaccanti trovare bug, ma significa anche che i criminali non devono più essere esperti di OT per condurre attacchi informatici distruttivi su reti e strutture critiche. Possono invece utilizzare l’IA per apprendere i protocolli obsoleti e l’hardware e il software proprietario, storicamente noti come scatole nere nei sistemi di controllo industriale.
“È più facile capire quali sono i controlli”, ha illustrato Freeman, usando l’esempio di un attaccante che cerca di abbattere un aereo o di provocare un attacco informatico catastrofico.
Le organizzazioni industriali sempre più sotto attacco
Il fornitore di sicurezza OT Dragos monitora le rivendicazioni dei gruppi ransomware contro le organizzazioni industriali sui siti di fuga dei criminali, insieme alle intrusioni divulgate pubblicamente che colpiscono il settore manifatturiero e altri settori critici. Specificando che le rivendicazioni sui siti di fuga non sono sempre accurate o vere, Dragos ha registrato “995 attacchi ransomware” contro organizzazioni industriali nel 2023, con un aumento del 49,5% rispetto al 2022. Questo numero ha superato l’87% nel 2024.
I gruppi ransomware attivi che prendono di mira le organizzazioni industriali sono aumentati a 80 nel 2024, rispetto ai 50 dell’anno precedente. Dragos ha tracciato 119 gruppi ransomware che hanno colpito più di 3.300 organizzazioni industriali nel 2025, con gli incidenti che sono aumentati costantemente ogni trimestre quest’anno: 1.020 incidenti nel primo trimestre del 2026 e 1.140 incidenti nel Q2.
“La grande maggioranza dei casi è opportunistica”, ha dichiarato Abdul Alamri, analista senior delle minacce di Dragos. “In alcuni dei casi che abbiamo visto, l’impatto operativo, sia sui sistemi fisici che sulle operazioni OT, è semplicemente il risultato della natura opportunistica di questi gruppi ransomware”.
Questo è in parte dovuto alla complessità dei sistemi OT. I gruppi ransomware vogliono interrompere le operazioni e mettere pressione sulle vittime per pagare il riscatto. Non vogliono investire tempo e fatica nel prendere di mira sistemi complessi. È solitamente più veloce e più semplice per i criminali finanziariamente motivati influenzare le operazioni tramite sistemi IT, come dimostrato nel caso della violazione di Jaguar Land Rover del 2025.
OT connesso a Internet: il prossimo “basso frutteto”
D’altro canto, molte organizzazioni ancora non hanno visibilità nei loro ambienti OT. Dragos stima che meno del 10% delle reti OT nel mondo dispongano attualmente di un monitoraggio sufficientemente avanzato. Inoltre, in circa il 30% degli incidenti a cui la società di sicurezza ha risposto nel 2025, le indagini non sono iniziate con un allerta di rilevamento, ma con qualcuno che ha notato che “qualcosa sembrava sbagliato” nelle operazioni.
Questa mancanza di visibilità, unita alle minacce legate all’IA, desta preoccupazione in Alamri. “Se confrontiamo il rischio che abbiamo visto dagli esseri umani con quello che ci aspettiamo di affrontare in un futuro prossimo con agenti IA che potrebbero cercare di penetrare continuamente in questi sistemi, ci aspetta un futuro piuttosto oscuro se non adottiamo misure adeguate per proteggerci da questo”.
Man mano che le organizzazioni migliorano nella correzione e nella protezione dei sistemi IT, è probabile che gli attaccanti si concentrino sui sistemi OT connessi a Internet, dove le compromissioni digitali hanno conseguenze nel mondo reale, secondo Matt Hayden, vicepresidente dei cyber e delle minacce emergenti presso General Dynamics Information Technology.
Compliance contro sicurezza
“C’è grande attenzione all’hardware connesso per motivi di compliance, e dobbiamo assicurarci che, in nome della compliance, non stiamo aprendo porte backdoor a dispositivi che tradizionalmente non avrebbero dovuto essere connessi per facilitare il loro servizio”, ha affermato, usando come esempio i sistemi di refrigerazione che ora sono connessi a Internet per ragioni di compliance.
Questo avveniva prima degli attacchi ai supermercati francesi. I sistemi di monitoraggio delle unità di refrigerazione si connettono a Internet affinché i loro proprietari e gestori possano dimostrare ai regolatori che rispettano i requisiti di uptime e temperatura.
“Se il dipartimento della salute viene da noi, possiamo dire: ‘Guarda, il mio frigorifero è stato a 27 gradi per gli ultimi 72 giorni’, e otteniamo una certificazione. Ma questa semplice connettività è anche un vettore attraverso il quale quell’unità di refrigerazione potrebbe essere presa di mira per causare disagi,” ha commentato Hayden.
Circa una settimana dopo la nostra intervista, i criminali hanno fatto esattamente questo. “Le recenti exploitazioni delle unità di refrigerazione commerciali rappresentano un esempio significativo di dispositivi privi di valore digitale, senza dati sensibili o accesso esteso all’impresa, sfruttati attraverso il semplice fatto di essere connessi a Internet con firmware non aggiornati”, ha scritto Hayden in seguito in un’email.
Prevediamo attribuzioni più comuni a individui in cerca di opportunità, piuttosto che a stati-nazione, per identificare cosa potrebbe essere fatto con i sistemi privi di patch. “Le conseguenze riguardano il degrado della catena di approvvigionamento alimentare su piccola scala, ma è un esempio importante di cosa potrebbe accadere rapidamente su scala molto più ampia con attrezzature operative di maggiore importanza”, ha concluso Hayden.